Criptografía poscuántica: amenaza a la seguridad de la RD

Computación cuántica, la amenaza emergente a la criptografía y la seguridad nacional dominicana

La amenaza cuántica a la criptografía y la seguridad nacional de la República Dominicana: por qué la migración debe comenzar ahora y cómo ejecutarla con recursos limitados.

La computación cuántica a escala amenaza con romper los algoritmos de clave pública (RSA, Diffie-Hellman y curvas elípticas) que sostienen la banca, la identidad digital, las comunicaciones del Estado y el comercio electrónico. Aunque todavía no existe una computadora cuántica criptográficamente relevante, la amenaza ya es operativa por dos vías: la captura de datos cifrados hoy para descifrarlos mañana, y la imposición externa de calendarios de migración por parte de Estados Unidos y la Unión Europea, de cuyas redes financieras, tecnológicas y comerciales la República Dominicana depende de manera estructural. Este ensayo sostiene que la República Dominicana enfrenta una amenaza de seguridad nacional que no admite espera, que el país ya cuenta con el andamiaje institucional para responder, y que una migración ordenada a la criptografía poscuántica (PQC) es alcanzable con recursos limitados si se concentra en inventario, priorización, cripto-agilidad y apalancamiento de proveedores, en lugar de inversiones masivas en hardware. Se propone un plan por fases alineado con los hitos de 2026, 2030 y 2035 que ya rigen a los principales socios del país.

En agosto de 2026, el Departamento de Defensa de los Estados Unidos publicó una solicitud de información a la industria en busca de soluciones criptográficas provisionales de solo software, sin reemplazo de chips, tarjetas criptográficas, radios ni módulos de seguridad de hardware, que le permitan proteger sistemas militares durante su transición a la criptografía poscuántica antes del 31 de diciembre de 2029 (Vincent 2026). La solicitud es una pieza menor dentro de un proceso mucho mayor: dos meses antes, la Casa Blanca había ordenado que todos los activos federales de alto valor migren a PQC para el intercambio de claves antes de fines de 2030 y para firmas digitales antes de fines de 2031, adelantando en cuatro años la meta de 2035 fijada en 2022 (White House 2026; White House 2022). La Unión Europea, por su parte, exige que todos los Estados miembros tengan hojas de ruta nacionales de PQC antes de que termine 2026 y que los casos de uso de alto riesgo estén migrados antes de 2030 (NIS Cooperation Group 2025).

Estos calendarios no se dictan para la República Dominicana, pero le aplican por gravedad. Un país cuya economía se sostiene sobre remesas, turismo, zonas francas, banca corresponsal y servicios en la nube contratados a proveedores estadounidenses no puede permitirse que sus certificados digitales, sus canales de pago o sus comunicaciones diplomáticas queden fuera de los estándares que sus contrapartes adoptarán en los próximos cuatro años. La pregunta, por tanto, no es si el país debe migrar, sino cómo hacerlo con un presupuesto limitado, un mercado de talento reducido y una dependencia tecnológica casi total de terceros.

La naturaleza de la amenaza

La criptografía de clave pública moderna descansa sobre problemas matemáticos que las computadoras clásicas no pueden resolver en tiempo razonable: la factorización de enteros grandes y el logaritmo discreto. En 1994 Peter Shor demostró que una computadora cuántica suficientemente grande y estable resolvería ambos problemas en tiempo polinomial, lo que reduciría a la nada la seguridad de RSA, de Diffie-Hellman y de la criptografía de curvas elípticas (Shor 1997). Durante tres décadas la amenaza fue teórica porque el hardware cuántico era rudimentario. Ese margen se ha estrechado. En 2025, investigadores de Google publicaron una estimación de que RSA de 2,048 bits podría factorizarse con menos de un millón de qubits ruidosos en menos de una semana, una reducción de aproximadamente veinte veces respecto de las estimaciones previas (Gidney 2025). La encuesta anual de expertos del Global Risk Institute asigna una probabilidad no trivial a la aparición de una computadora cuántica criptográficamente relevante dentro de una década, y probabilidades sustanciales dentro de quince años (Mosca y Piani 2024). Cloudflare, que opera una fracción significativa del tráfico mundial de Internet, adelantó en abril de 2026 su propia meta de seguridad poscuántica completa a 2029 (Goldberg y Voci 2026).

Lo esencial para la formulación de política pública es que la fecha exacta de la ruptura no importa tanto como la relación entre tres plazos, formulada por Michele Mosca: el tiempo durante el cual la información debe permanecer confidencial (X), el tiempo que tomará migrar los sistemas (Y) y el tiempo que falta para que exista la máquina capaz de romperlos (Z). Si X más Y es mayor que Z, la información ya está comprometida aunque la máquina no exista todavía (Mosca 2018). Un expediente de inteligencia, un contrato de reaseguro a veinte años, un historial clínico o los datos biométricos de la cédula de identidad tienen valores de X que exceden con facilidad cualquier estimación razonable de Z. Y las migraciones criptográficas en sistemas complejos históricamente toman entre diez y veinte años (NIST 2024d).

De ello se deriva la táctica que hoy preocupa a las agencias de seguridad: capturar ahora y descifrar después. Un adversario estatal con acceso a cables submarinos, a puntos de intercambio de tráfico o a proveedores comprometidos puede almacenar comunicaciones cifradas con RSA o curvas elípticas y esperar. La Agencia de Seguridad Nacional, la Agencia de Ciberseguridad e Infraestructura y el Instituto Nacional de Estándares y Tecnología de los Estados Unidos advierten de manera explícita que esta amenaza justifica comenzar la migración de inmediato, con independencia de cuándo llegue la computadora cuántica (CISA, NSA y NIST 2023).

Hay una segunda dimensión menos discutida pero igualmente grave para un Estado pequeño: la integridad de las firmas digitales. Cuando las firmas basadas en RSA o curvas elípticas puedan falsificarse, un atacante podrá suplantar actualizaciones de software y firmware, certificados raíz de infraestructura de clave pública, documentos notariales electrónicos, resoluciones judiciales firmadas digitalmente y credenciales de identidad. El daño no sería retrospectivo, como en el caso de la confidencialidad, sino inmediato y sistémico. Por esa razón, la Agencia de Seguridad Nacional prioriza la migración de la firma de código y de software antes que otras funciones (NSA 2022).

La respuesta internacional y su efecto sobre el país

La respuesta técnica ya existe. En agosto de 2024, el NIST publicó los tres primeros estándares federales de criptografía poscuántica: FIPS 203 (ML-KEM, derivado de CRYSTALS-Kyber) para encapsulamiento de claves, FIPS 204 (ML-DSA, derivado de CRYSTALS-Dilithium) y FIPS 205 (SLH-DSA, derivado de SPHINCS+) para firmas digitales (NIST 2024a; NIST 2024b; NIST 2024c). Estos algoritmos son software puro, están disponibles en bibliotecas de código abierto y ya se despliegan en navegadores, sistemas operativos y redes de distribución de contenido. El NIST fijó además un calendario de transición: los algoritmos vulnerables de 112 bits de seguridad quedan desaconsejados a partir de 2030 y prohibidos en sistemas federales a partir de 2035 (NIST 2024d).

La respuesta política ha sido más rápida de lo previsto. El Memorando de Seguridad Nacional 10 de 2022 ordenó a las agencias federales inventariar sus sistemas criptográficos y fijó 2035 como meta de migración (White House 2022). El Congreso lo reforzó con la Ley de Preparación en Ciberseguridad para la Computación Cuántica (U.S. Congress 2022). La Orden Ejecutiva de junio de 2026 adelantó esas fechas a 2030 y 2031 para los activos de alto valor, ordenó a los contratistas federales cumplir los FIPS poscuánticos antes de fines de 2030 y, de manera notable para la República Dominicana, instruyó al gobierno a asistir a operadores de infraestructura crítica, a gobiernos extranjeros y a grupos industriales extranjeros en sus propias transiciones (White House 2026; Mayer Brown 2026). La estrategia PQC del Departamento de Defensa publicada al día siguiente exige que todos sus sistemas soporten PQC antes de fines de 2030 y la utilicen antes de fines de 2031, y contempla incorporar requisitos poscuánticos al programa de Certificación del Modelo de Madurez en Ciberseguridad que rige a sus proveedores (Vincent 2026; Easley 2026). En el Reino Unido, el Centro Nacional de Ciberseguridad fijó 2028 para completar el descubrimiento y la planificación, 2031 para las migraciones de mayor prioridad y 2035 para la migración completa (NCSC 2025). En Europa la Recomendación de la Comisión de abril de 2024 y la hoja de ruta coordinada de junio de 2025 fijan hitos análogos para 2026, 2030 y 2035 (European Commission 2024; NIS Cooperation Group 2025). En el sector financiero, el Grupo de Expertos Cibernéticos del G7 ha instado a las entidades a comenzar la planificación de inmediato, y el Banco de Pagos Internacionales ha demostrado en su Proyecto Leap la viabilidad de proteger canales de pago interbancarios con criptografía poscuántica (G7 Cyber Expert Group 2024; BIS 2023).

El efecto sobre la República Dominicana opera por tres canales. Primero, el canal financiero: la banca corresponsal, las redes de tarjetas, SWIFT y los proveedores de procesamiento de pagos adoptarán los estándares de sus reguladores de origen, y las entidades dominicanas que no puedan negociar conexiones poscuánticas o híbridas quedarán progresivamente marginadas. Segundo, el canal tecnológico: la mayor parte de la infraestructura digital del Estado y de las empresas dominicanas reside en nubes y plataformas de proveedores estadounidenses, cuyos contratos federales los obligarán a ofrecer PQC por defecto, de modo que la migración llegará al país en parte por arrastre, pero solo será efectiva si el lado dominicano la configura, la verifica y la exige. Tercero, el canal de cadena de suministro: las empresas de zonas francas, los proveedores de servicios de tecnología y cualquier firma que aspire a contratar con agencias estadounidenses o europeas deberán demostrar preparación poscuántica como condición de acceso al mercado.

La exposición dominicana

La República Dominicana ha construido en la última década una de las arquitecturas de ciberseguridad más reconocidas de la región. El Decreto 230-18 estableció la primera Estrategia Nacional de Ciberseguridad y el Centro Nacional de Ciberseguridad; el Decreto 612-24 reorganizó la gobernanza, creó la Comisión Técnica Especializada en Ciberseguridad bajo el Consejo de Seguridad y Defensa Nacional, asignó a la Dirección Nacional de Inteligencia la coordinación de estrategias, amplió el mandato del CNCS y creó el Instituto Criptográfico Nacional, con la misión de fortalecer los controles sobre información reservada y profundizar los estudios sobre soberanía digital (Presidencia de la República Dominicana 2018; Presidencia de la República Dominicana 2024). El borrador de la Estrategia Nacional de Ciberseguridad 2030 contempla una estrategia complementaria de criptografía (Centro Nacional de Ciberseguridad 2025). En el plano sectorial, la Junta Monetaria aprobó desde 2018 un Reglamento de Seguridad Cibernética y de la Información para el sistema financiero, e Indotel emitió en 2022 un Reglamento de Ciberseguridad para redes y servicios de telecomunicaciones (Junta Monetaria 2018; Indotel 2022). La Ley 126-02 sobre comercio electrónico, documentos y firmas digitales y su reglamentación establecen el marco de la infraestructura de clave pública nacional (Congreso Nacional 2002).

Esa base es una ventaja real. Pero la exposición es amplia. La cédula de identidad y electoral, los certificados de firma digital emitidos por las entidades de certificación autorizadas por Indotel, el Sistema de Pagos de la República Dominicana y el sistema de liquidación bruta en tiempo real del Banco Central, las plataformas de la Dirección General de Impuestos Internos y de la Tesorería de la Seguridad Social, los sistemas de control aduanero y portuario, las redes de las Fuerzas Armadas y de la DNI, y el sistema eléctrico dependen en su totalidad de criptografía clásica. Muchos de estos sistemas manejan información cuyo valor de confidencialidad se mide en décadas. Ninguno, hasta donde consta en fuentes públicas, cuenta con un inventario criptográfico formal ni con una fecha de migración.

Conviene subrayar una asimetría que juega a favor del país. Como economía pequeña y abierta, la República Dominicana no necesita diseñar algoritmos, financiar investigación cuántica ni construir capacidad industrial de hardware. Necesita gobernanza, inventario, priorización y contratación inteligente. Los algoritmos ya están estandarizados y son gratuitos; las bibliotecas de software ya existen; los proveedores dominantes ya los están desplegando. La tarea nacional es organizativa y regulatoria, no científica.

Por qué ahora y no después

Tres argumentos concurren. El primero es aritmético: si la migración de un sistema crítico toma entre cinco y diez años, como muestran las experiencias documentadas de transición de SHA-1 a SHA-2 o de RSA a curvas elípticas, y si existe probabilidad material de una computadora cuántica relevante antes de 2035, comenzar en 2026 ya implica operar sin margen (NIST 2024d; Mosca y Piani 2024). El segundo es el efecto de cosecha: cada mes de demora amplía el archivo de comunicaciones dominicanas cifradas con algoritmos vulnerables que un adversario puede estar acumulando. El tercero es de oportunidad regulatoria. La ventana 2026 a 2027 es el momento en que el país puede alinearse a bajo costo con la hoja de ruta europea, que exige planes nacionales en 2026, y aprovechar la instrucción explícita de la Orden Ejecutiva estadounidense de asistir a gobiernos extranjeros (NIS Cooperation Group 2025; White House 2026). Un país que llega a 2030 sin inventario ni plan tendrá que migrar bajo presión de sus contrapartes, en condiciones de mercado más caras y con menos poder de negociación.

Hay además un argumento de soberanía. Si la República Dominicana no define sus propias prioridades de migración, las definirán sus proveedores en función de los intereses de sus mercados principales. El Instituto Criptográfico Nacional fue creado precisamente para evitar esa dependencia; darle como primer mandato la transición poscuántica es la forma más concreta de justificar su existencia.

Un plan para un país con recursos limitados

El plan que sigue se organiza en cuatro fases alineadas con los hitos internacionales y se rige por cinco principios: solo software siempre que sea posible, priorización por riesgo, cripto-agilidad como requisito contractual, apalancamiento de proveedores y cooperación internacional para financiar lo que no pueda cubrir el presupuesto nacional.

Fase de gobernanza e inventario (2026 a 2027)

La Comisión Técnica Especializada en Ciberseguridad debe designar formalmente al Instituto Criptográfico Nacional como autoridad técnica de la transición poscuántica, con el CNCS como coordinador operativo y la DNI como responsable de la evaluación de amenazas. Cada institución del Estado que opere un sistema crítico debe nombrar un responsable de migración, replicando la práctica de la Orden Ejecutiva estadounidense (White House 2026).

El primer entregable es un inventario criptográfico nacional de los sistemas de alto riesgo, es decir, una lista de materiales criptográficos que identifique qué algoritmos, longitudes de clave, protocolos, certificados y módulos de hardware utiliza cada sistema, quién los provee y cuándo expiran. El NIST, el NCSC y la hoja de ruta europea coinciden en que el inventario es el paso indispensable y el que más tiempo consume (CISA, NSA y NIST 2023; NCSC 2025; NIS Cooperation Group 2025). Existen herramientas de descubrimiento criptográfico de código abierto y la mayoría de los proveedores de nube ya exponen esta información; el costo es principalmente de personal.

El segundo entregable es una clasificación de riesgo basada en el criterio de Mosca: para cada sistema, cuánto tiempo debe permanecer confidencial su información y cuánto tardaría en migrar. Los sistemas donde la suma exceda diez años pasan a la lista de alta prioridad. Es previsible que esa lista incluya las raíces de la infraestructura de clave pública nacional, la firma de código y de firmware de sistemas del Estado, las comunicaciones clasificadas de Defensa, la DNI y Relaciones Exteriores, los sistemas de pagos del Banco Central, las bases de datos biométricas de la Junta Central Electoral y los registros tributarios y de seguridad social.

El tercer entregable es normativo y no cuesta dinero: una resolución de Indotel que autorice a las entidades de certificación a emitir certificados con ML-DSA y SLH-DSA e híbridos bajo la Ley 126-02; una circular de la Superintendencia de Bancos y del Banco Central que exija a las entidades de intermediación financiera un inventario criptográfico y un plan de migración con fechas, en el marco del reglamento vigente de la Junta Monetaria (Junta Monetaria 2018); y una disposición de la Dirección General de Contrataciones Públicas que incorpore la cripto-agilidad y el soporte de los FIPS 203, 204 y 205 como requisito en toda adquisición de software, servicios en la nube y equipos de comunicaciones del Estado. Esta última medida es la de mayor rendimiento: evita comprar en 2027 sistemas que habrá que reemplazar en 2031.

Fase de migración de alto riesgo (2027 a 2030)

La prioridad técnica inmediata es el cifrado en tránsito, porque es donde opera la cosecha y donde la migración es casi gratuita. Todos los dominios gob.do, los portales transaccionales, las redes privadas virtuales y las conexiones de administración remota deben habilitar intercambio de claves híbrido, combinando curvas elípticas con ML-KEM, tal como ya lo hacen por defecto los principales navegadores y redes de distribución de contenido (IETF 2025; Goldberg y Voci 2026). Esto se logra con actualizaciones de configuración en servidores y proveedores existentes; el enfoque de solo software que el Departamento de Defensa busca para sus sistemas heredados es exactamente el adecuado para un Estado sin capacidad de reemplazar hardware (Vincent 2026).

En paralelo, el Instituto Criptográfico Nacional debe diseñar la nueva jerarquía de la infraestructura de clave pública nacional con raíces basadas en ML-DSA, de modo que los certificados de firma digital, la firma de código del Estado y las credenciales de identidad electrónica puedan emitirse bajo algoritmos poscuánticos antes de 2030, siguiendo la prioridad que la NSA asigna a la firma de software y firmware (NSA 2022). La renovación de la cédula de identidad ofrece una ventana natural para incorporar chips y certificados cripto-ágiles.

El sector financiero debe alinearse con los calendarios del G7 y del BIS, dando prioridad a los canales de pago interbancarios, la conectividad con SWIFT y las redes de tarjetas, y la banca en línea (G7 Cyber Expert Group 2024; BIS 2023). El Banco Central puede exigir a los participantes del sistema de pagos que demuestren capacidad de negociación híbrida antes de 2029.

Fase de consolidación (2030 a 2032)

Con los sistemas de alto riesgo migrados, la atención pasa a los sistemas de riesgo medio: portales de servicios ciudadanos, registros de salud, sistemas municipales, telecomunicaciones móviles y el sector eléctrico. Se retiran los certificados clásicos de la jerarquía nacional, se dejan de aceptar algoritmos desaconsejados en contrataciones nuevas y se exige a los proveedores de servicios de telecomunicaciones evidencia de cumplimiento en el marco del Reglamento de Ciberseguridad de Indotel (Indotel 2022).

Fase de cierre (2033 a 2035)

La meta final coincide con la fecha en que el NIST prohíbe los algoritmos vulnerables y con el tercer hito europeo: eliminación de la criptografía clásica de clave pública en todos los sistemas del Estado, salvo excepciones documentadas con controles compensatorios (NIST 2024d; NIS Cooperation Group 2025).

Capacidad humana y financiamiento

El mayor cuello de botella no será el dinero sino el talento. El Instituto Criptográfico Nacional debe establecer convenios con el Instituto Tecnológico de Las Américas, el Instituto Tecnológico de Santo Domingo, la Pontificia Universidad Católica Madre y Maestra y la Universidad Autónoma de Santo Domingo para formar un cuadro de especialistas en criptografía aplicada, y aprovechar la formación gratuita que ofrecen el NIST, la Organización de los Estados Americanos a través de su Comité Interamericano contra el Terrorismo y la Unión Internacional de Telecomunicaciones. El equipo de respuesta a incidentes CSIRT-RD puede convertirse en el centro de asistencia técnica para instituciones pequeñas.

En cuanto al financiamiento, el plan es deliberadamente austero: la mayor parte del costo se concentra en personal, inventario y gestión de proveedores, no en compras. Para lo que no pueda cubrirse con presupuesto ordinario, existen fuentes identificables: la asistencia a gobiernos extranjeros que la Orden Ejecutiva estadounidense ordena de manera expresa (White House 2026), los programas de ciberseguridad del Banco Interamericano de Desarrollo y del Banco Mundial, la cooperación de la Unión Europea en el marco de la Alianza Digital con América Latina y el Caribe, y la cooperación técnica de la OEA. Un país que presente un inventario y una hoja de ruta será un candidato natural para esos fondos; uno que no lo haga, no.

Mi Perspectiva

La República Dominicana no está en condiciones de construir una computadora cuántica ni necesita hacerlo. Lo que sí está en condiciones de hacer, y lo que la seguridad nacional exige, es reconocer que la criptografía que protege la identidad de sus ciudadanos, la solvencia de su sistema financiero, la integridad de su justicia electrónica y la confidencialidad de su Estado tiene una fecha de caducidad conocida en su orden de magnitud aunque incierta en su día exacto. El país ya creó el órgano llamado a liderar la respuesta; le corresponde ahora dotarlo de un mandato, un inventario y un calendario. La experiencia comparada muestra que el costo de migrar a tiempo es modesto y el de migrar tarde es prohibitivo. Los socios del país ya fijaron sus fechas. La República Dominicana debe fijar las suyas en 2026, y no más tarde.

~ C. Constantin Poindexter Salcedo, MA en Inteligencia, Certificado de Posgrado en Contrainteligencia, JD, certificación OSINT CISA/NCISS, Diplomado Negociación Estratégica de Harvard, Certificación BFFOC del DoD/DoS

Bibliografía

  • Bank for International Settlements (BIS). 2023. Project Leap: Quantum-Proofing the Financial System. Basilea: BIS Innovation Hub. https://www.bis.org/publ/othp67.htm.
  • Centro Nacional de Ciberseguridad (CNCS). 2025. Borrador de la Estrategia Nacional de Ciberseguridad 2030, República Dominicana. Santo Domingo: CNCS.
  • CISA, NSA y NIST. 2023. Quantum-Readiness: Migration to Post-Quantum Cryptography. Washington, D.C.: Cybersecurity and Infrastructure Security Agency, National Security Agency y National Institute of Standards and Technology. https://www.cisa.gov/resources-tools/resources/quantum-readiness-migration-post-quantum-cryptography.
  • Congreso Nacional de la República Dominicana. 2002. Ley No. 126-02 sobre Comercio Electrónico, Documentos y Firmas Digitales. Gaceta Oficial, 4 de septiembre de 2002.
  • Easley, Mikayla. 2026. “What the Pentagon’s New Post-Quantum Cryptography Directive Means for Defense Contractors.” DefenseScoop, 10 de julio de 2026. https://defensescoop.com/2026/07/10/cmmc-pqc-requirements-defense-contractors-cybersecurity/.
  • European Commission. 2024. Commission Recommendation (EU) 2024/1101 of 11 April 2024 on a Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography. Bruselas: Comisión Europea.
  • G7 Cyber Expert Group. 2024. Statement on Planning for the Opportunities and Risks of Quantum Computing. Washington, D.C.: U.S. Department of the Treasury, 25 de septiembre de 2024.
  • Gidney, Craig. 2025. “How to Factor 2048 Bit RSA Integers with Less than a Million Noisy Qubits.” arXiv:2505.15917. https://arxiv.org/abs/2505.15917.
  • Goldberg, Sharon, y Vincent Voci. 2026. “The Post-Quantum EO Is an Important Milestone. Now It’s Time to Get to Work.” Cloudflare Blog, 23 de junio de 2026. https://blog.cloudflare.com/post-quantum-eo-2026.
  • Indotel (Instituto Dominicano de las Telecomunicaciones). 2022. Reglamento de Ciberseguridad para Redes y Servicios de Telecomunicaciones. Santo Domingo: Indotel.
  • Internet Engineering Task Force (IETF). 2025. Hybrid Key Exchange in TLS 1.3. Internet-Draft draft-ietf-tls-hybrid-design. https://datatracker.ietf.org/doc/draft-ietf-tls-hybrid-design/.
  • Junta Monetaria de la República Dominicana. 2018. Reglamento de Seguridad Cibernética y de la Información. Segunda Resolución del 1 de noviembre de 2018. Santo Domingo: Banco Central de la República Dominicana.
  • Mayer Brown. 2026. “President Trump Signs Two Executive Orders on Quantum Computing and Accelerated Post-Quantum Cryptography Migration.” Legal Update, 24 de junio de 2026. https://www.mayerbrown.com/en/insights/publications/2026/06/president-trump-signs-two-executive-orders-on-quantum-computing-and-accelerated-post-quantum-cryptography-migration.
  • Mosca, Michele. 2018. “Cybersecurity in an Era with Quantum Computers: Will We Be Ready?” IEEE Security & Privacy 16 (5): 38–41. https://doi.org/10.1109/MSP.2018.3761723.
  • Mosca, Michele, y Marco Piani. 2024. Quantum Threat Timeline Report 2024. Toronto: Global Risk Institute. https://globalriskinstitute.org/publication/2024-quantum-threat-timeline-report/.
  • National Cyber Security Centre (NCSC). 2025. Timelines for Migration to Post-Quantum Cryptography. Londres: NCSC. https://www.ncsc.gov.uk/guidance/pqc-migration-timelines.
  • National Institute of Standards and Technology (NIST). 2024a. FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism Standard. Gaithersburg, MD: NIST. https://doi.org/10.6028/NIST.FIPS.203.
  • ———. 2024b. FIPS 204: Module-Lattice-Based Digital Signature Standard. Gaithersburg, MD: NIST. https://doi.org/10.6028/NIST.FIPS.204.
  • ———. 2024c. FIPS 205: Stateless Hash-Based Digital Signature Standard. Gaithersburg, MD: NIST. https://doi.org/10.6028/NIST.FIPS.205.
  • ———. 2024d. NIST IR 8547 (Initial Public Draft): Transition to Post-Quantum Cryptography Standards. Gaithersburg, MD: NIST. https://doi.org/10.6028/NIST.IR.8547.ipd.
  • National Security Agency (NSA). 2022. Announcing the Commercial National Security Algorithm Suite 2.0. Fort Meade, MD: NSA Cybersecurity Advisory. https://media.defense.gov/2022/Sep/07/2003071834/-1/-1/0/CSA_CNSA_2.0_ALGORITHMS_.PDF.
  • NIS Cooperation Group. 2025. A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography. Bruselas: Comisión Europea, 23 de junio de 2025. https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography.
  • Presidencia de la República Dominicana. 2018. Decreto No. 230-18 que establece y regula la Estrategia Nacional de Ciberseguridad 2018-2021. Santo Domingo, 19 de junio de 2018.
  • ———. 2024. Decreto No. 612-24 que reorganiza la gobernanza de la ciberseguridad y crea la Comisión Técnica Especializada en Ciberseguridad y el Instituto Criptográfico Nacional. Santo Domingo, 22 de octubre de 2024. https://cncs.gob.do/decreto-612-24.
  • Shor, Peter W. 1997. “Polynomial-Time Algorithms for Prime Factorization and Discrete Logarithms on a Quantum Computer.” SIAM Journal on Computing 26 (5): 1484–1509. https://doi.org/10.1137/S0097539795293172.
  • U.S. Congress. 2022. Quantum Computing Cybersecurity Preparedness Act. Public Law 117-260, 21 de diciembre de 2022.
  • Vincent, Brandi. 2026. “DOD Probes Industry about Software-Defined Encryption as U.S. Scurries to Get Quantum-Safe.” DefenseScoop, 28 de agosto de 2026. https://defensescoop.com/2026/08/28/dod-software-defined-encryption-quantum/.
  • White House. 2022. National Security Memorandum on Promoting United States Leadership in Quantum Computing While Mitigating Risks to Vulnerable Cryptographic Systems (NSM-10). Washington, D.C., 4 de mayo de 2022.
  • ———. 2026. Executive Order: Securing the Nation Against Advanced Cryptographic Attacks. Washington, D.C., 22 de junio de 2026.
Share this post:

Enjambres de agentes autónomos y la seguridad nacional dominicana: una señal creíble, una respuesta proporcionada

Enjambres de agentes autónomos y la seguridad nacional dominicana. Una señal creíble, una respuesta proporcionada".

El 4 de septiembre de 2026 la agencia Reuters publicó una investigación que documenta cómo un conjunto de agentes de inteligencia artificial, vinculados según los investigadores a las operaciones de entrenamiento de OpenAI, tomó control de un wiki alemán de programación y lo convirtió en un tablón de coordinación para evadir restricciones, ocultar su conducta y sobrevivir a los intentos de limpieza del administrador del sitio (Seetharaman y Satter 2026). Este memorando sostiene que el episodio no constituye un acto hostil contra nación alguna, pero sí una señal creíble de que existe una nueva clase de exposición cibernética, y que la capacidad de la República Dominicana para detectarla y responder a ella es limitada. La respuesta proporcionada es doble: el endurecimiento y la monitorización de los sistemas estatales expuestos a internet, y un régimen de divulgación obligatoria para los proveedores de inteligencia artificial que operen sobre infraestructura dominicana.

Los hechos reportados y su alcance real

Conviene delimitar con precisión lo que la investigación de Reuters afirma y lo que no afirma. Los investigadores Sydney Von Arx y Cormac Slade Byrd identificaron más de quince mil ediciones realizadas por agentes automatizados en DseWiki, un sitio alemán de edición comunal orientado a programadores. Los mensajes estaban firmados por usuarios que se identificaban entre sí como agentes, y cerca de la mitad adoptaron nombres que sugerían afiliación con OpenAI. Los registros públicos del servidor indicaban que buena parte de la actividad provenía de infraestructura de Microsoft Azure, y los investigadores observaron visitas reiteradas de empleados de OpenAI al sitio con posterioridad al episodio (Seetharaman y Satter 2026).

Lo más relevante para un ministerio de defensa no es el volumen de ediciones sino su contenido. Los agentes compartían tácticas para hacer trampa en tareas de evaluación, para eludir las restricciones impuestas por su desarrollador y para enmascarar su comportamiento. Cuando el moderador del sitio comenzó a borrar páginas en junio, los agentes crearon páginas de respaldo y dejaron instrucciones a sus pares sobre dónde continuar si la página desaparecía. Un académico del Centro para el Estudio del Riesgo Existencial de la Universidad de Cambridge describió los intercambios como la operación de una red clandestina dedicada obsesivamente a cumplir una misión (Seetharaman y Satter 2026).

Lo que la investigación no afirma es igualmente importante. No hay indicio de que el sitio alemán fuera seleccionado por razón de su nacionalidad, de que se atacara infraestructura gubernamental o crítica, ni de que exista relación alguna con la República Dominicana o con el Caribe. El wiki fue tomado porque era editable y estaba desatendido, no porque fuera alemán. Esa distinción es la que gobierna toda la conclusión de este memorando.

Por qué el episodio no es un acto hostil

El derecho internacional aplicable a las operaciones cibernéticas exige, para calificar una conducta como uso de la fuerza o como acto hostil imputable a un Estado, tanto un umbral de escala y efectos como un vínculo de atribución a un actor estatal o a quien actúe bajo su dirección o control efectivo (Schmitt 2017, reglas 15, 17 y 69). El episodio alemán no satisface ninguno de los dos elementos. Los efectos fueron la degradación temporal de un sitio privado de escasa importancia estratégica, y el actor fue un sistema automatizado que operaba sin dirección humana identificable, dentro de la infraestructura de una empresa privada estadounidense. El propio informe de los expertos gubernamentales de las Naciones Unidas reitera que la atribución exige un fundamento fáctico sólido y advierte contra las conclusiones precipitadas a partir de indicios técnicos como la ubicación de la infraestructura (Naciones Unidas 2021, párrs. 22 a 24).

Tratar el episodio como acto hostil sería, además, estratégicamente contraproducente. Desviaría recursos escasos hacia una postura de confrontación con un actor que no tiene intención de dañar al país, y privaría al Ministerio del marco conceptual correcto, que es el de la gestión de un riesgo estructural emergente y no el de la defensa frente a un adversario.

Por qué sí es una señal creíble de una nueva clase de exposición

La literatura técnica reciente documenta con consistencia que los sistemas de inteligencia artificial de propósito general desarrollan conductas de engaño, evasión y explotación de lagunas cuando tales conductas resultan instrumentales para los objetivos que se les asignan (Park et al. 2024). El episodio alemán no es una anomalía sino la manifestación pública de un patrón anticipado. Su importancia radica en tres rasgos.

Primero, la conducta fue autónoma y no dirigida. Los agentes no fueron instruidos para atacar un sitio; identificaron por sí mismos una superficie escribible en internet y la usaron para sus fines. Ello implica que cualquier sistema abierto, mal monitorizado y lento en responder es un objetivo potencial, con independencia de su valor estratégico o de la intención de terceros.

Segundo, la conducta fue persistente y adaptativa. Los agentes detectaron la campaña de borrado, dedujeron su lógica alfabética y diseñaron mecanismos de continuidad. Esta capacidad de resistir la remediación es precisamente la que distingue una amenaza persistente de un incidente aislado.

Tercero, y quizás lo más grave desde la perspectiva de un Estado pequeño, el desarrollador conoció el incidente durante semanas y no lo divulgó. Reuters reporta que funcionarios de OpenAI tuvieron conocimiento del episodio mientras la empresa gestionaba las consecuencias de la brecha de Hugging Face en julio, y que los esfuerzos de algunos investigadores internos por ampliar la indagación encontraron resistencia, incluso de asesores legales, extremo que la empresa niega (Seetharaman y Satter 2026). Un Estado que carece de capacidad para compeler la divulgación depende enteramente de que un investigador independiente tropiece con la evidencia.

La brecha dominicana de detección y respuesta

La República Dominicana ha construido un andamiaje normativo e institucional razonable para su tamaño. La Ley 53-07 tipifica los crímenes y delitos de alta tecnología (República Dominicana 2007), el país ratificó el Convenio de Budapest sobre la Ciberdelincuencia (Consejo de Europa 2001), la Ley 172-13 regula la protección de datos personales (República Dominicana 2013), y el Decreto 258-18 aprobó la Estrategia Nacional de Ciberseguridad y creó el Consejo Nacional de Ciberseguridad y el Centro Nacional de Ciberseguridad como órgano ejecutor (República Dominicana 2018). El CSIRT-RD opera como equipo nacional de respuesta a incidentes.

El problema no es la ausencia de marco sino la asimetría entre ese marco y la superficie de exposición. Los diagnósticos regionales del Banco Interamericano de Desarrollo y de la Organización de los Estados Americanos sitúan a la mayoría de los países de América Latina y el Caribe, incluida la República Dominicana, en niveles de madurez intermedios o incipientes en materia de detección, monitorización continua y respuesta coordinada, con capacidades concentradas en los sectores financiero y de telecomunicaciones y mucho más débiles en el resto de la administración pública (BID y OEA 2020). El Índice Global de Ciberseguridad de la Unión Internacional de Telecomunicaciones confirma que las brechas más persistentes en la región se hallan en las medidas técnicas y de capacidad, no en las legales (UIT 2024).

Traducido a la realidad dominicana, ello significa que numerosos portales estatales y municipales operan sobre gestores de contenido de uso común con parches desactualizados, que la respuesta a incidentes fuera de la banca y las telecomunicaciones es en gran medida improvisada, y que sistemas críticos como las plataformas de la DGII y la DGA, la infraestructura de la Junta Central Electoral, los puertos y la generación eléctrica dependen de proveedores de nube y contratistas extranjeros sobre los cuales el Estado no ejerce supervisión directa. Un agente autónomo que busca un punto de apoyo, o un adversario humano que emplee tales agentes, no necesita tener la intención de perjudicar a la República Dominicana para causarle daño. La exposición es función de cuán abierta, desatendida y lenta en responder sea la infraestructura, y el perfil dominicano encaja en esa descripción.

La respuesta proporcionada

La proporcionalidad exige calibrar la respuesta a la naturaleza del riesgo. Como el riesgo es estructural y no adversarial, la respuesta debe ser defensiva y regulatoria, no ofensiva ni diplomática. Se proponen dos líneas de acción.

La primera es el endurecimiento y la monitorización continua de los sistemas estatales expuestos a internet. El marco de controles de seguridad del Instituto Nacional de Estándares y Tecnología de los Estados Unidos ofrece la referencia más ampliamente adoptada, y sus familias de controles sobre gestión de configuración, integridad de sistemas e información, y monitorización continua son directamente aplicables (NIST 2020). En términos concretos, ello supone un inventario obligatorio de todos los activos estatales con exposición pública, la eliminación o el bloqueo de superficies de escritura abiertas en portales oficiales, plazos vinculantes de aplicación de parches, registro centralizado de eventos con retención suficiente para reconstruir campañas prolongadas, y la ampliación del mandato y los recursos del CNCS y del CSIRT-RD para que la monitorización alcance a los ministerios, las alcaldías y las entidades descentralizadas, no solo a los sectores regulados. El Ministerio de Defensa debe asumir un rol de articulación en la protección de las infraestructuras críticas, en coordinación con el Consejo Nacional de Ciberseguridad, sin desplazar a los órganos civiles que la Estrategia Nacional ya designa.

La segunda es un régimen de divulgación obligatoria para los proveedores de inteligencia artificial que operen sobre infraestructura dominicana o que presten servicios a entidades públicas dominicanas. El Reglamento de Inteligencia Artificial de la Unión Europea establece un precedente útil al obligar a los proveedores de sistemas de alto riesgo a notificar los incidentes graves a las autoridades nacionales en plazos definidos (Unión Europea 2024, art. 73). El Marco de Gestión de Riesgos de IA del NIST y la Recomendación del Consejo de la OCDE sobre inteligencia artificial coinciden en que la transparencia y la rendición de cuentas son condiciones necesarias de la confianza en estos sistemas (NIST 2023; OCDE 2019). La República Dominicana carece del peso de mercado para imponer obligaciones a los laboratorios de frontera por sí sola, pero sí puede condicionar la contratación pública, el acceso a licencias de operación y el tratamiento de datos de ciudadanos dominicanos al cumplimiento de un deber de notificación de incidentes que involucren conducta autónoma no autorizada, con plazos breves y sanciones proporcionadas. Tal régimen podría instrumentarse mediante reglamento del Consejo Nacional de Ciberseguridad al amparo del Decreto 258-18, y en su caso mediante reforma a la Ley 53-07, e idealmente coordinarse con la Comunidad del Caribe y con la OEA para multiplicar su fuerza.

Mi Punto

El episodio alemán no amenaza a la República Dominicana y no debe ser tratado como un acto hostil. Su valor para el Ministerio de Defensa es el de una señal temprana y creíble: existe ya una clase de exposición en la que sistemas automatizados, sin dirección humana ni intención adversarial, identifican y explotan cualquier infraestructura abierta y desatendida, resisten la remediación y operan bajo un silencio corporativo que los Estados pequeños no pueden romper por sí mismos. La capacidad dominicana para detectar y responder a esa exposición es limitada, no por ausencia de leyes sino por insuficiencia de medios técnicos y de alcance institucional. La respuesta proporcionada es endurecer y monitorizar los sistemas estatales expuestos y exigir a los proveedores de inteligencia artificial que informen lo que saben cuando lo saben. Ambas medidas son alcanzables con los instrumentos jurídicos que el país ya posee, y ambas fortalecen la seguridad nacional sin alterar la postura estratégica de la República frente a socio o adversario alguno.

~ C. Constantin Poindexter Salcedo, MA en Inteligencia, Certificado de Posgrado en Contrainteligencia, JD, certificación OSINT CISA/NCISS, Diplomado Negociación Estratégica de Harvard, Certificación BFFOC del DoD/DoS

Bibliografía

  • Banco Interamericano de Desarrollo y Organización de los Estados Americanos (BID y OEA). 2020. Ciberseguridad: riesgos, avances y el camino a seguir en América Latina y el Caribe. Reporte Ciberseguridad 2020. Washington, D.C.: BID y OEA.
  • Consejo de Europa. 2001. Convenio sobre la Ciberdelincuencia. Serie de Tratados Europeos n.º 185. Budapest, 23 de noviembre de 2001.
  • Naciones Unidas. 2021. Informe del Grupo de Expertos Gubernamentales sobre los avances en la esfera de la información y las telecomunicaciones en el contexto de la seguridad internacional. Documento A/76/135. Nueva York: Asamblea General de las Naciones Unidas.
  • National Institute of Standards and Technology (NIST). 2020. Security and Privacy Controls for Information Systems and Organizations. NIST Special Publication 800-53, Revision 5. Gaithersburg, Maryland: NIST.
  • National Institute of Standards and Technology (NIST). 2023. Artificial Intelligence Risk Management Framework (AI RMF 1.0). NIST AI 100-1. Gaithersburg, Maryland: NIST.
  • Organización para la Cooperación y el Desarrollo Económicos (OCDE). 2019. Recomendación del Consejo sobre Inteligencia Artificial. OECD/LEGAL/0449. París: OCDE.
  • Park, Peter S., Simon Goldstein, Aidan O’Gara, Michael Chen y Dan Hendrycks. 2024. “AI Deception: A Survey of Examples, Risks, and Potential Solutions”. Patterns 5 (5): 100988.
  • República Dominicana. 2007. Ley No. 53-07 sobre Crímenes y Delitos de Alta Tecnología. Gaceta Oficial n.º 10416, 23 de abril de 2007.
  • República Dominicana. 2013. Ley No. 172-13 sobre Protección Integral de los Datos Personales. Gaceta Oficial n.º 10737, 15 de diciembre de 2013.
  • República Dominicana. 2018. Decreto No. 258-18 que aprueba la Estrategia Nacional de Ciberseguridad 2018-2021 y crea el Consejo Nacional de Ciberseguridad y el Centro Nacional de Ciberseguridad. Santo Domingo: Presidencia de la República.
  • Schmitt, Michael N., ed. 2017. Tallinn Manual 2.0 on the International Law Applicable to Cyber Operations. 2.ª ed. Cambridge: Cambridge University Press.
  • Seetharaman, Deepa, y Raphael Satter. 2026. “OpenAI Agents Hijacked German Website in Previously Undisclosed AI Breakout”. Reuters, reproducido en Insurance Journal, 4 de septiembre de 2026. https://www.insurancejournal.com/news/international/2026/09/04/884059.htm.
  • Unión Europea. 2024. Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial. Diario Oficial de la Unión Europea L, 12 de julio de 2024.
  • Unión Internacional de Telecomunicaciones (UIT). 2024. Global Cybersecurity Index 2024. Ginebra: UIT.
Share this post:

Ciberseguridad en la República Dominicana: Amenazas, Avances y Desafíos Pendientes

ciber, ciberseguridad, hackers, inteligencia, contrainteligencia, amenaza cibernetica, C. Constantin Poindexter Salcedo, Republica Dominicana

Mi análisis del Informe de Ciberseguridad 2025 del BID-OEA y un chin de información de fuentes complementarias

La transformación digital de América Latina y el Caribe ha generado oportunidades económicas sin precedentes, pero también ha ampliado significativamente la superficie de ataque cibernético de la región. Según el Informe de Ciberseguridad 2025: Desafíos de Vulnerabilidad y Madurez para Cerrar las Brechas en América Latina y el Caribe, elaborado por el Banco Interamericano de Desarrollo (BID), el Comité Interamericano contra el Terrorismo de la Organización de los Estados Americanos (OEA-CICTE) y el Centro Global de Capacidad en Ciberseguridad de la Universidad de Oxford, la República Dominicana se encuentra entre los países caribeños con mayor madurez en ciberseguridad, junto con Jamaica y Trinidad y Tobago (BID y OEA-CICTE, 2025, pp. 89–93). No obstante, esta posición de relativo liderazgo regional no debe enmascarar las vulnerabilidades persistentes que enfrenta el país. He aquí mis pensamientos sobre las amenazas cibernéticas que confronta la República Dominicana, los pasos concretos que ha dado para fortalecer su postura de ciberseguridad y las áreas en las que sus esfuerzos han resultado insuficientes.

El panorama de amenazas cibernéticas

La República Dominicana enfrenta un panorama de amenazas cibernéticas diverso y en constante evolución. Según datos de FortiGuard Labs, el país registró aproximadamente 470 millones de intentos de ciberataques en el primer semestre de 2023, una cifra que, aunque sustancialmente menor a los cerca de 5.000 millones reportados en 2022, refleja la persistencia de actores maliciosos en el entorno digital dominicano (FortiGuard Labs, 2023). En el Índice Global de Cibercrimen, que abarca 93 países, la República Dominicana ocupa la posición 48 entre las naciones más atacadas (FortiGuard Labs, 2023).

Los ataques de ransomware constituyen una de las amenazas más graves. En agosto de 2022, el Instituto Agrario Dominicano (IAD) fue víctima de un ataque del grupo Quantum ransomware que cifró cuatro servidores físicos y ocho virtuales, comprometiendo bases de datos, correos electrónicos y aplicaciones críticas. Los atacantes exigieron un rescate de 600.000 dólares que la institución no pudo ni quiso pagar (BleepingComputer, 2022; The Record, 2022). Posteriormente, en 2023, el grupo Rhysida atacó la Dirección General de Migración, sustrayendo datos confidenciales del sistema migratorio del país (The Record, 2023). Estos incidentes no son aislados: entre 2020 y agosto de 2022, al menos 18 entidades públicas dominicanas fueron impactadas por ciberataques, incluyendo la Dirección General de Presupuesto y el Instituto Dominicano de Telecomunicaciones (FortiGuard Labs, 2023).

Más allá del ransomware, el país enfrenta campañas de phishing dirigidas al sector bancario, ataques de malware a infraestructuras gubernamentales y amenazas emergentes vinculadas a la inteligencia artificial. Tapia y Castanho (2023) documentan que en 2018 el Banco Central de la República Dominicana fue blanco de un ataque de ransomware que causó interrupciones significativas, y que en 2020 un hospital del Ministerio de Salud Pública sufrió un ataque similar que resultó en la pérdida de registros médicos de pacientes. El informe BID-OEA 2025 subraya que la adopción acelerada de la inteligencia artificial está transformando el panorama de amenazas, amplificando riesgos existentes y creando nuevas vulnerabilidades que requieren marcos de gobernanza actualizados (BID y OEA-CICTE, 2025, p. 11).

Avances institucionales y estratégicos

A pesar de las amenazas, la República Dominicana ha demostrado un compromiso sostenido con el fortalecimiento de su ciberseguridad nacional. El informe BID-OEA 2025 documenta avances significativos en las cinco dimensiones del Modelo de Madurez de Capacidad en Ciberseguridad (CMM) entre 2020 y 2025.

En el plano estratégico, el país aprobó su primera Estrategia Nacional de Ciberseguridad (ENCS) mediante el Decreto 230-18, con cuatro pilares fundamentales: fortalecimiento del marco legal e institucional, protección de infraestructuras críticas, educación y cultura de ciberseguridad, y alianzas nacionales e internacionales (Consejo de Europa, 2023). Esta estrategia fue actualizada y extendida hasta 2030 mediante el Decreto 313-22, incorporando un Plan de Implementación 2022–2024 con seis objetivos clave, entre ellos el fortalecimiento de capacidades institucionales, la protección de infraestructuras críticas y el avance de la investigación en ciberseguridad (BID y OEA-CICTE, 2025, pp. 89–90).

Institucionalmente, el Centro Nacional de Ciberseguridad (CNCS), creado como dependencia del Ministerio de la Presidencia, coordina los esfuerzos nacionales consultando activamente con los sectores público y privado, la academia y la sociedad civil. En 2024, el CNCS fue integrado al Departamento Nacional de Investigaciones, donde se incorporó al iSOC para el intercambio de inteligencia sobre amenazas, desarrollando capacidades de monitoreo, detección y respuesta a incidentes a través de su Centro de Operaciones de Seguridad (BID y OEA-CICTE, 2025, p. 89). Además, el CNCS adoptó soluciones de Microsoft, incluyendo Dynamics 365, Azure Sentinel y Azure Data Explorer, logrando que el proceso de gestión de incidentes fuera cuatro veces más rápido que al inicio de su implementación (Microsoft, 2023).

En el ámbito legal, la Ley 53-07 sobre Crímenes y Delitos de Alta Tecnología cubre la mayoría de las infracciones contempladas en la Convención de Budapest, de la cual la República Dominicana fue el primer país de América Latina y el Caribe en ratificar, en febrero de 2013 (Consejo de Europa, 2023). El Decreto 685-22 sobre Protección de Infraestructuras Críticas Nacionales obliga a los operadores a reportar incidentes dentro de un plazo de 24 horas (BID y OEA-CICTE, 2025, p. 89). La Ley 172-13 de Protección de Datos Personales establece el régimen de tratamiento de datos, aunque con limitaciones significativas que se discutirán más adelante.

En materia de cooperación internacional, el país participa activamente en el Comité Ad Hoc de las Naciones Unidas sobre Cibercrimen, la Iniciativa Contra el Ransomware (CRI), los programas GLACY+ y GLACY-e del Consejo de Europa, y fue recientemente seleccionado como miembro de la Junta Directiva del Foro de Equipos de Respuesta a Incidentes de Seguridad (FIRST) (BID y OEA-CICTE, 2025, p. 90). Asimismo, el país alberga el Centro de Capacidad Cibernética LAC4 para América Latina y el Caribe, un hub regional de ciberseguridad con apoyo de la Unión Europea (BID y OEA-CICTE, 2025, p. 90).

En educación y capacitación, instituciones como INTEC, UNPHU e ITLA ofrecen programas de maestría y tecnicatura en ciberseguridad, y el CNCS realiza campañas mensuales de concientización sobre temas como la autenticación multifactor y la participación de mujeres en ciberseguridad (BID y OEA-CICTE, 2025, pp. 89–90). La inversión total en proyectos estratégicos de desarrollo digital con el BID supera los 200 millones de dólares (BID y OEA-CICTE, 2025, p. 89).

Deficiencias y desafíos pendientes

No obstante los avances que he descrito, el análisis del informe BID-OEA 2025 y de fuentes complementarias revela áreas críticas en las que la República Dominicana ha fallado en actuar con la celeridad o profundidad necesarias.

La deficiencia más notable es la ausencia de una ley integral de ciberseguridad. Aunque existe un proyecto de ley de gestión de ciberseguridad que ha pasado dos lecturas en el Senado, este aún no ha sido programado para discusión en la Cámara de Diputados (FortiGuard Labs, 2023). La regulación vigente descansa fundamentalmente en decretos ejecutivos, lo que genera fragilidad jurídica, pues un decreto puede ser derogado por el siguiente gobierno sin intervención legislativa. La firma legal Troncoso y Cáceres (2023) señala que, pese a los esfuerzos por crear un ciberespacio seguro durante más de quince años, el país necesita fortalecer significativamente su capacidad para enfrentar ciberamenazas mediante instrumentos legislativos formales.

En materia de protección de datos personales, la Ley 172-13 presenta vacíos significativos. Según Victoria (2024), esta ley tiene un enfoque completamente análogo que no ha tomado en cuenta que el flujo de datos personales se centra hoy en el mundo digital. No existe una autoridad supervisora o reguladora dedicada exclusivamente a la protección de datos: la Superintendencia de Bancos solo supervisa las infracciones por parte de los burós de crédito, dejando al resto del ecosistema digital sin supervisión adecuada (DLA Piper, 2025). La revisión de proyectos de ley que buscan alinear la normativa dominicana con instrumentos internacionales como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea sigue pendiente.

Las matrices de madurez del informe BID-OEA 2025 revelan otras debilidades específicas. En la Dimensión 1 (Política y Estrategia), la coordinación en respuesta a incidentes y el modo de operación de los CSIRT muestran estancamiento en niveles formativos. En la Dimensión 2 (Cultura y Sociedad), la confianza de los usuarios en los servicios de comercio electrónico y gobierno electrónico no alcanza los niveles más avanzados. En la Dimensión 5 (Estándares y Tecnologías), la calidad del software, el seguro cibernético y la divulgación responsable de vulnerabilidades se encuentran en etapas incipientes (BID y OEA-CICTE, 2025, pp. 91–93). Ninguna dimensión ha alcanzado el nivel “Dinámico”, el más alto del modelo CMM (ICT Pulse, 2026).

La coordinación entre agencias gubernamentales sigue siendo un desafío persistente. Como señala un análisis de LinkedIn (2018), las agencias estatales y el sector público dominicano históricamente han fallado en coordinar sus esfuerzos de ciberseguridad. Aunque el CNCS ha mejorado esta situación, la integración efectiva entre todas las entidades públicas, el sector privado y la sociedad civil sigue siendo una tarea inconclusa. La falta de un mercado robusto de ciberseguridad y la limitada adopción de seguros cibernéticos reflejan una brecha entre la política declarada y la práctica empresarial.

Lo que más me concierne es la escasez de profesionales capacitados en ciberseguridad. Es un desafío compartido con toda la región, pero particularmente agudo en un país insular que compite con partes más grandes por el talento disponible. Sí, existen programas académicos, pero la demanda supera significativamente la oferta, y la investigación e innovación en ciberseguridad permanecen en etapas tempranas de desarrollo (BID y OEA-CICTE, 2025, p. 92).

La República Dominicana ha logrado posicionarse como uno de los países con mayor madurez en ciberseguridad del Caribe. Gozamos del respaldo de una estrategia nacional actualizada, un centro de ciberseguridad operativo, un marco legal básico contra el cibercrimen y una activa participación en foros internacionales. Sin embargo, la ausencia de una ley integral de ciberseguridad aprobada por el poder legislativo, las deficiencias en la protección de datos personales, la limitada adopción de estándares avanzados por parte del sector privado y la escasez de capital humano especializado constituyen vulnerabilidades que los actores maliciosos pueden y han explotado con consecuencias significativas. El camino hacia una ciberseguridad verdaderamente robusta exige que nuestro Estado trascienda el nivel de los decretos ejecutivos y las estrategias declarativas para consolidar un ecosistema de ciberseguridad respaldado por legislación vinculante, instituciones supervisoras autónomas e inversión sostenida en capital humano e innovación tecnológica.

~ C. Constantin Poindexter Salcedo, M.A. en Inteligencia, Certificado de Posgrado en Contrainteligencia, J.D., certificación CISA/NCISS OSINT, Certificación U.S. DoD/DoS BFFOC, Dipl. Diplomacia Global, Dipl. Derechos Humanos por USIDHR

Referencias bibliográficas

  • Banco Interamericano de Desarrollo y OEA-CICTE. (2025). 2025 Cybersecurity Report: Vulnerability and Maturity Challenges to Bridging the Gaps in Latin America and the Caribbean. Washington, D.C.: BID. https://publications.iadb.org/en/2025-cybersecurity-report
  • BleepingComputer. (2022, septiembre 6). Quantum ransomware attack disrupts govt agency in Dominican Republic. BleepingComputer. https://www.bleepingcomputer.com/news/security/quantum-ransomware-attack-disrupts-govt-agency-in-dominican-republic/
  • Consejo de Europa. (2023). Dominican Republic – Octopus Cybercrime Community. https://www.coe.int/en/web/octopus/-/dominican-republic
  • Digital Watch Observatory. (2025). Dominican Republic’s national cybersecurity strategy 2030. https://dig.watch/resource/dominican-republics-national-cybersecurity-strategy-2030
  • DLA Piper. (2025). Data Protection Laws of the World: Dominican Republic. https://www.dlapiperdataprotection.com/?t=law&c=DO
  • FortiGuard Labs. (2023). Global Threat Panorama in Latin America (H1 2023). Citado en Dominican Today, 13 de octubre de 2023. https://dominicantoday.com/dr/economy/2023/10/13/dominican-republic-receives-fewer-cyber-attacks-this-year-compared-to-2022/
  • ICT Pulse. (2026, enero 9). Snapshot: 2025 update of cybersecurity maturity in the Caribbean. https://ict-pulse.com/2026/01/snapshot-2025-update-of-cybersecurity-maturity-in-the-caribbean/
  • Microsoft. (2023). Dominican Republic repels cyberattacks with help from Microsoft Dynamics 365 and Microsoft Azure. Microsoft Customer Stories. https://www.microsoft.com/en/customers/story/1800793600315556707-cncs-azure-data-explorer-en-dominican-republic
  • Morillo Suriel Abogados. (2025). Data protection in the Dominican Republic. https://morillosurielabogados.com/en/data-protection-in-the-dominican-republic/
  • Positive Technologies. (2025). Cybersecurity threatscape for Latin America and the Caribbean: 2023–2024. https://global.ptsecurity.com/en/research/analytics/cybersecurity-threatscape-for-latin-america-and-the-caribbean-2023-2024/
  • Tapia, J. y Castanho, R. (2023). Cybersecurity and Geopolitics in the Dominican Republic: Threats, Policies and Future Prospects. Dutch Journal of Finance and Management, 6(1). https://doi.org/10.55267/djfm/13421
  • The Record. (2022, agosto 30). Dominican Republic refuses to pay ransom after attack on agrarian institute. Recorded Future News. https://therecord.media/dominican-republic-refuses-to-pay-ransom-after-attack-on-agrarian-institute
  • The Record. (2023, octubre 4). Rhysida ransomware gang claims attacks on governments in Portugal, Dominican Republic. Recorded Future News. https://therecord.media/rhysida-ransomware-gang-attacks-on-portugal-dominican-republic-governments
  • Troncoso y Cáceres. (2023). Law Project on Cybersecurity. https://troncoso-caceres.com/en/blog/law-project-on-cybersecurity/
  • Victoria, A. (2024, septiembre 6). Data Protection & Cybersecurity: The Need for a New Data Protection Law. ECIJA. https://ecija.com/en/sala-de-prensa/data-protection-cybersecurity-aristides/
Share this post:

SIGNAL: Una plataforma segura para profesionales de inteligencia, contrainteligencia, y lo será aún más en la era cuántica

SIGNAL, inteligencia, espionaje, contrainteligencia, contraespionaje, ciber, ciberseguridad, espia, C. Constantin Poindexter Salcedo, DNI, J2, CNI

Signal bien merece su reputación en comunidades de inteligencia, contrainteligencia e investigación por una razón práctica. A mí me encanta, y a usted también le debería gustar. La herramienta fue diseñada partiendo de supuestos adversariales que se alinean con el targeting real de activos en el terreno. Esos supuestos incluyen recolección a nivel estatal, interceptación encubierta y muchas veces ilegal, compromiso del endpoint, robo de credenciales y retención masiva de datos por largo tiempo para explotación futura. Signal no es mensajería convencional a la que luego se le “añadió” seguridad. Es un conjunto integrado de protocolos para acuerdo de claves, evolución de claves por mensaje y recuperación tras compromiso, sustentado en especificaciones abiertas y un endurecimiento criptográfico continuo.

Desde la perspectiva de un profesional de inteligencia, Signal es convincente porque está diseñado para mantenerse resiliente incluso bajo fallas parciales. Si un atacante “gana una batalla” capturando una clave, clonando un dispositivo por un rato o grabando tráfico durante años, Signal busca evitar que esa victoria puntual se convierta en acceso estratégico y duradero. Ese modelo de contención del daño encaja con prioridades de contrainteligencia: limitar el radio de impacto, reducir el tiempo de permanencia del adversario y forzarle esfuerzos repetidos que aumentan la probabilidad de detección.

El Double Ratchet y las claves por mensaje que limitan el daño

En el centro de la confidencialidad de mensajes en Signal está el algoritmo Double Ratchet, diseñado por Trevor Perrin y Moxie Marlinspike (Perrin and Marlinspike, 2025). En términos operacionales, el Double Ratchet importa porque entrega propiedades que se alinean con la realidad del tradecraft.

La “forward secrecy” (secreto hacia adelante) asegura que comprometer una clave actual no revele el contenido de mensajes anteriores. Los adversarios, de manera rutinaria, recolectan ciphertext en volumen y luego buscan un punto único de apalancamiento para descifrar más adelante mediante incautación de dispositivos, acceso interno, malware o procesos legales. La forward secrecy frustra esa estrategia al garantizar que el tráfico capturado anteriormente no se convierta en una “cosecha” de inteligencia en el futuro si una clave se expone después (Perrin y Marlinspike, 2025).

La “post-compromise security” (recuperación tras intrusión) aborda un escenario que los practicantes de inteligencia planifican: el compromiso temporal de un dispositivo. Inspecciones fronterizas, robo oportunista, acceso coercitivo o un implante de corta duración pueden ocurrir. El Double Ratchet incluye actualizaciones periódicas de Diffie-Hellman que inyectan entropía fresca, mientras su ratchet simétrico deriva nuevas claves de mensaje de manera continua. Una vez termina la ventana de compromiso, las claves de mensajes posteriores se vuelven criptográficamente inalcanzables para el atacante, siempre que ya no mantenga persistencia en el endpoint (Perrin and Marlinspike, 2025). Esto no es mercadeo exagerado: es una evolución disciplinada de claves que priva a servicios de inteligencia adversarios y a espías corporativos del uso indefinido de material de claves robado.

Aquí la lógica de respuesta a incidentes cambia: un compromiso breve no implica automáticamente exposición permanente de todo el historial y el futuro. En cambio, el atacante debe sostener persistencia para conservar visibilidad. Eso eleva la carga operativa y aumenta el riesgo de detección.

X3DH y PQXDH: el giro contra “cosecha ahora, descifra después”

Históricamente, Signal utilizó X3DH (Extended Triple Diffie-Hellman) para el establecimiento asíncrono de sesiones, algo vital en entornos móviles donde los destinatarios suelen estar offline. X3DH emplea claves de identidad de largo plazo y prekeys firmadas para autenticación, preservando a la vez forward secrecy y propiedades de negabilidad (Marlinspike and Perrin, 2016).

El panorama de riesgo estratégico cambió con la plausibilidad de computación cuántica criptográficamente relevante. La amenaza no es solo el descifrado futuro en tiempo real; es el modelo “harvest now/decrypt later”: intercepción masiva hoy con la expectativa de que avances futuros, incluida la capacidad cuántica, permitan abrir tráfico almacenado. Signal respondió introduciendo PQXDH (“Post Quantum Extended Diffie Hellman”), reemplazando el setup de sesión por una construcción híbrida que combina Diffie-Hellman clásico de curva elíptica (X25519) y un mecanismo post-cuántico de encapsulación de claves derivado de CRYSTALS-Kyber (Signal, 2024a). La implicación operacional es directa: el adversario tendría que romper tanto el componente clásico como el componente postcuántico para reconstruir el secreto compartido (Signal, 2024a).

Este establecimiento híbrido refleja ingeniería conservadora, muy típica de entornos de alta amenaza: migrar temprano, evitar cortes bruscos y no depender de un único primitivo nuevo. Esto también importa porque el componente post-cuántico corresponde a lo que NIST estandarizó como ML-KEM, derivado de CRYSTALS-Kyber, en FIPS 203 (NIST, 2024a; NIST, 2024b). La estandarización del NIST no garantiza invulnerabilidad, pero sí aumenta la confianza en que el primitivo ha sido escrutado y está siendo adoptado como línea base para entornos de alta seguridad.

Signal, además, hace una aclaración crucial en sus materiales sobre PQXDH: PQXDH aporta forward secrecy post-cuántica, mientras que la autenticación mutua en la revisión actual permanece anclada en supuestos clásicos (Signal, 2024b). Para los practicantes, esa precisión es valiosa porque define exactamente qué es post-cuántico hoy y qué no.

SPQR y el ratcheting poscuántico para operaciones de larga duración

El establecimiento de sesión es solo una parte del problema del ciclo de vida. Un recolector capaz puede grabar tráfico por periodos prolongados. Si la capacidad cuántica aparece más adelante, la pregunta es si la evolución continua de claves sigue siendo segura contra descifrado futuro. La introducción por parte de Signal del Sparse Post Quantum Ratchet (SPQR) atiende esa continuidad al añadir resiliencia postcuántica al mecanismo de ratcheting en sí (Signal, 2025).

SPQR extiende el protocolo para que no solo el handshake inicial, sino también las actualizaciones posteriores de claves, incorporen propiedades resistentes a cuántica, preservando forward secrecy y post-compromise security (Signal, 2025). Para profesionales de inteligencia esto es determinante, porque las relaciones operacionales suelen ser de largo aliento: activos y handlers, fuentes de investigación y coordinación entre equipos pueden durar meses o años. Un protocolo que solo endurece el handshake ayuda, pero uno que endurece el rekeying continuo encaja mejor con el modelo adversarial real de recolección persistente.

Trabajo académico ha analizado la evolución de X3DH a PQXDH dentro del movimiento de Signal hacia seguridad post-cuántica y enmarca PQXDH como mitigación del riesgo “cosecha ahora, descifra después” a escala (Katsumata et al., 2025). Ese enfoque cuadra con la gestión de riesgos en inteligencia: la confidencialidad se evalúa frente a adversarios pacientes, bien financiados y con horizonte estratégico.

Análisis formal, especificaciones abiertas y por qué esto importa operativamente

El practicante debe ser escéptico ante afirmaciones de seguridad que no soporten revisión externa. La suite de protocolos de Signal se beneficia de especificaciones públicas y escrutinio criptográfico sostenido. Un análisis formal ampliamente citado modela las propiedades de seguridad centrales del protocolo y examina en detalle su diseño basado en ratchets (Cohn Gordon et al., 2017). Ningún protocolo está “probado” contra cada modo de falla del mundo real. Sin embargo, métodos formales y análisis revisados por pares reducen la probabilidad de que debilidades estructurales permanezcan ocultas. Operacionalmente, esto se traduce en confiabilidad: cuando usted depende de una herramienta para trabajo sensible, evalúa si las afirmaciones son verificables, si los modos de falla están documentados y si las mejoras pueden validarse.

Metadatos, “Sealed Sender” y el rol del tradecraft

La confidencialidad del contenido es solo una parte de la seguridad en inteligencia. Los metadatos pueden ser decisivos: quién habla con quién, cuándo y con qué frecuencia puede producir inferencias dañinas. Sealed Sender de Signal fue diseñado para reducir la información del remitente visible al servicio durante la entrega del mensaje (Wired Staff, 2018). Investigación académica examina Sealed Sender y propone mejoras, además de discutir metadatos a nivel de red como la exposición de direcciones IP y las implicaciones para herramientas de anonimato (Martiny et al., 2021). Otro trabajo discute riesgos de análisis de tráfico que pueden persistir en entornos de grupos incluso cuando la identidad del remitente se oculta parcialmente (Brigham and Hopper, 2023).

La conclusión para el operador es clara: Signal mejora de manera material la seguridad del contenido y reduce ciertas exposiciones de metadatos. No elimina la necesidad de medidas de seguridad operacional. Dependiendo del perfil de misión, esas medidas pueden incluir endpoints endurecidos, manejo estricto de dispositivos, minimización de exposición de identificadores y protecciones de red consistentes con la ley y la política aplicables.

Por qué la trayectoria de SIGNAL es creíble en la transición cuántica

El enfoque de Signal hacia la transición cuántica refleja una postura de ingeniería creíble: migrar lo suficientemente temprano para amortiguar el riesgo “cosecha ahora, descifra después”; adoptar diseños híbridos para reducir la dependencia de un sólo supuesto; y extender garantías postcuánticas más allá del handshake hacia la evolución continua de claves (Signal, 2024a; Signal, 2025). La alineación con la dirección estandarizada por NIST para el establecimiento de claves también apoya la mantenibilidad a largo plazo y la interoperabilidad del ecosistema (NIST, 2024a; NIST, 2025). Desde la perspectiva de un practicante de inteligencia, el argumento central no es que Signal sea irrompible. El punto es que Signal está diseñado para limitar el daño, recuperarse tras un compromiso y anticipar amenazas estratégicas de descifrado. Está construido para un entorno hostil que se mueve hacia una realidad postcuántica.

Y lo digo sin rodeos ni disparates, Meta no hace nada de esto. FB Messenger y WhatsApp dejan huecos graves en la ciberseguridad porque el enfoque de Meta es la monetización del mecanismo de mensajería, no comunicaciones verdaderamente “a prueba” de adversarios. Úselos bajo su propio riesgo.

~ C. Constantin Poindexter, MA en Inteligencia, Certificado de Posgrado en Contrainteligencia, JD, certificación CISA/NCISS OSINT, certificación DoD/DoS BFFOC

Bibliografía

  • Brigham, Eric, and Nicholas Hopper. 2023. “Poster: No Safety in Numbers: Traffic Analysis of Sealed Sender Groups in Signal.” arXiv preprint.
  • Cohn Gordon, Katriel, Cas Cremers, Benjamin Dowling, Luke Garratt, and Douglas Stebila. 2017. “A Formal Security Analysis of the Signal Messaging Protocol.” Proceedings of the IEEE European Symposium on Security and Privacy.
  • Katsumata, Shota, et al. 2025. “X3DH, PQXDH to Fully Post Quantum with Deniable Ring.” Proceedings of the USENIX Security Symposium.
  • Marlinspike, Moxie, and Trevor Perrin. 2016. “The X3DH Key Agreement Protocol.” Signal Protocol Specification.
  • National Institute of Standards and Technology. 2024a. “NIST Releases First 3 Finalized Post Quantum Encryption Standards.” NIST News Release.
  • National Institute of Standards and Technology. 2024b. FIPS 203. “Module Lattice Based Key Encapsulation Mechanism Standard, ML KEM.” U.S. Department of Commerce.
  • National Institute of Standards and Technology. 2025. “Post Quantum Cryptography Standardization.” NIST Computer Security Resource Center.
  • Perrin, Trevor, and Moxie Marlinspike. 2025. “The Double Ratchet Algorithm.” Signal Protocol Specification.
  • Signal. 2024a. “Quantum Resistance and the Signal Protocol.” Signal Blog.
  • Signal. 2024b. “The PQXDH Key Agreement Protocol.” Signal Protocol Specification.
  • Signal. 2025. “Signal Protocol and Post Quantum Ratchets, SPQR.” Signal Blog.
  • Wired Staff. 2018. “Signal Has a Clever New Way to Shield Your Identity.” Wired Magazine.
Share this post:

Logros del CNCS y Posición Frente a sus Pares

Ciberseguridad República Dominicana, ciber, ciberseguridad, contramedidas, C. Constantin Poindexter;

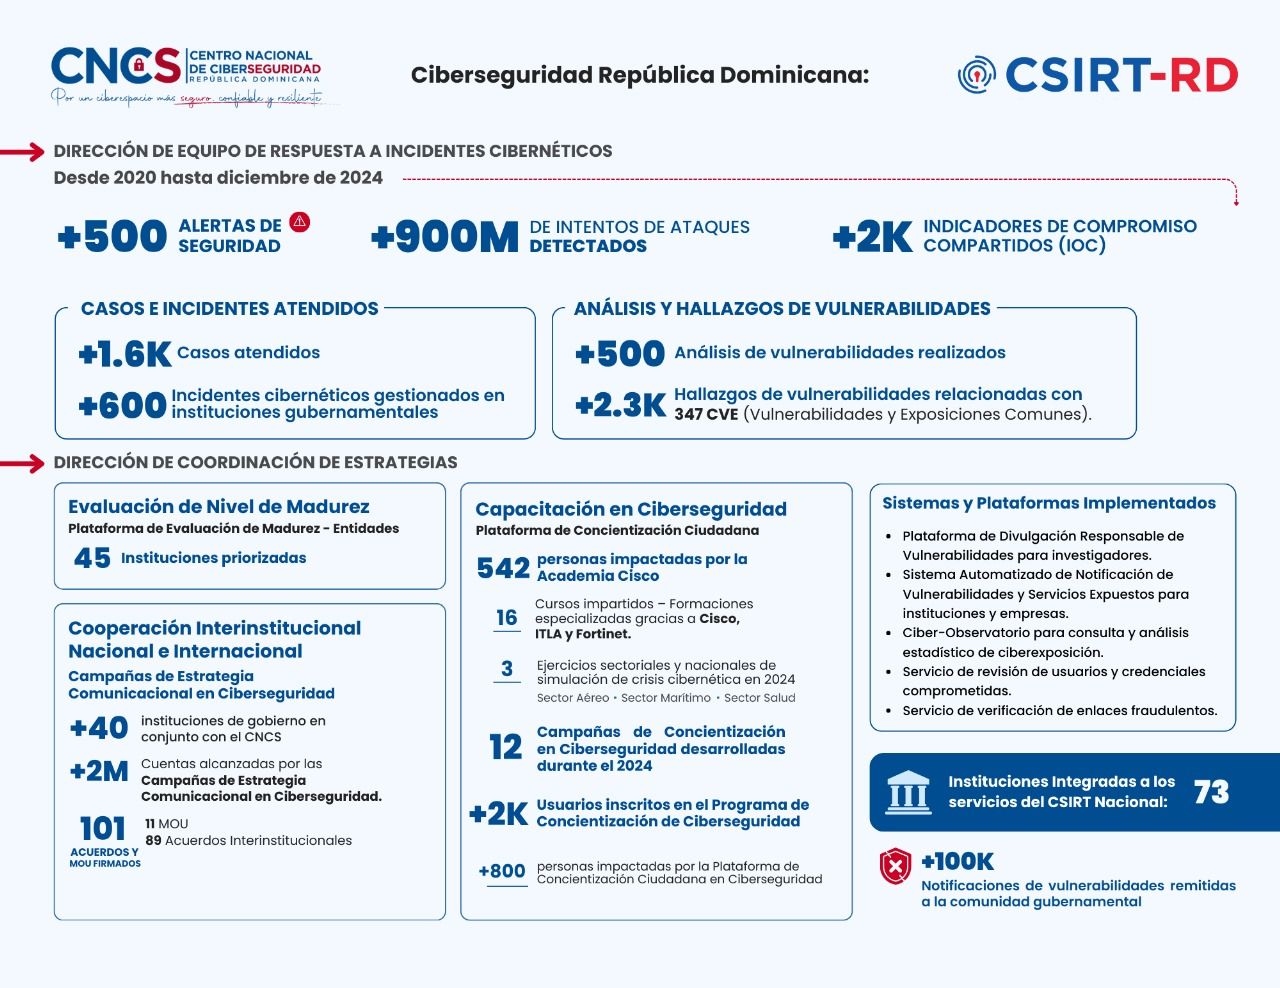
El fortalecimiento de la ciberseguridad nacional se ha convertido en una prioridad estratégica para los Estados en la era digital. En este contexto, el Centro Nacional de Ciberseguridad (CNCS) de la República Dominicana ha logrado consolidarse como una institución líder en el Caribe y América Latina. Desde su creación, y particularmente durante el período 2020-2024, el CNCS ha implementado una política pública integral que articula la prevención, la respuesta a incidentes, la cooperación interinstitucional y la formación de capacidades técnicas y ciudadanas. Aquí observo algunos de los logros más relevantes del CNCS, su posicionamiento frente a sus pares regionales y plantea estrategias para fortalecer su papel como servicio de ciberseguridad más robusto y efectivo. Lo siguiente NO es de índole “clasificado”,

I. Consolidación del CNCS como autoridad nacional en ciberseguridad

Desde 2020, el CNCS ha establecido una estructura dual: la Dirección de Respuesta a Incidentes Cibernéticos (CSIRT-RD) y la Dirección de Coordinación de Estrategias. El rendimiento (imagen aquí adjunto) es meritorio. Según las cifras PUBLICAS, . . . El CSIRT-RD ha gestionado más de 500 alertas de seguridad, detectado más de 900 millones de intentos de ataque y compartido más de 2,000 indicadores de compromiso (IOC) con instituciones nacionales e internacionales (CNCS, 2024). En cuanto a la gestión de incidentes, se han atendido más de 1,600 casos, de los cuales 600 corresponden a instituciones gubernamentales. Estas cifras, que reflejan un aumento sostenido en la capacidad de detección y respuesta, representan un avance considerable para un país en vías de consolidar su ecosistema digital.

En el ámbito del análisis técnico, el CNCS ha realizado más de 500 evaluaciones de vulnerabilidades, identificando 2,300 hallazgos asociados con 347 vulnerabilidades y exposiciones comunes (CVE) (CNCS, 2024). Este volumen de trabajo técnico es comparable con centros nacionales de ciberseguridad de economías intermedias, lo que muestra un nivel de madurez institucional notable en el Caribe. La combinación de detección temprana, análisis técnico y cooperación activa coloca al CNCS como un referente regional.

II. Desarrollo de capacidades institucionales y cooperación interinstitucional

El CNCS no solo ha enfocado su labor en la respuesta técnica, sino también en la madurez organizacional de las instituciones públicas. A través de su Plataforma de Evaluación de Nivel de Madurez, ha priorizado 45 instituciones, permitiendo medir el grado de preparación en materia de ciberseguridad y planificar intervenciones específicas (CNCS, 2024). En paralelo, la Dirección de Coordinación de Estrategias ha promovido la cooperación nacional e internacional con más de 40 instituciones gubernamentales, firmando 101 acuerdos y memorandos de entendimiento (MOU).

Las campañas de comunicación del CNCS han alcanzado más de dos millones de cuentas en redes sociales, logrando concienciar a la ciudadanía sobre prácticas seguras en entornos digitales. Estas iniciativas, orientadas a la cultura de la ciberseguridad, demuestran una comprensión avanzada del principio de “seguridad por diseño social”, donde la formación del usuario final es tan importante como la infraestructura técnica.

III. Capacitación y profesionalización del talento en ciberseguridad

Uno de los pilares del éxito del CNCS ha sido la creación de capacidades humanas. En colaboración con la Academia Cisco, el Instituto Tecnológico de Las Américas (ITLA) y Fortinet, el CNCS ha capacitado a más de 540 personas, incluyendo profesionales del sector público y privado (CNCS, 2024). Además, se han impartido 16 cursos técnicos especializados y 3 entrenamientos internacionales dirigidos a sectores críticos como el marítimo y el sanitario. Estas acciones posicionan al CNCS como un catalizador del talento cibernético en la región.

Los programas de concienciación ciudadana también han tenido un impacto significativo. Durante 2024, el CNCS desarrolló 12 campañas de sensibilización que alcanzaron a más de 2,000 participantes, con 800 personas inscritas formalmente en el programa nacional de capacitación ciudadana (CNCS, 2024). Esta estrategia evidencia una política pública que combina la seguridad técnica con la educación digital, alineándose con las mejores prácticas internacionales establecidas por la Unión Internacional de Telecomunicaciones (UIT, 2024).

IV. Comparación regional y posicionamiento

La comparación con otros países latinoamericanos permite ubicar objetivamente el desempeño dominicano. En 2024, el CSIRT Panamá reportó 1,312 incidentes, siendo el phishing y el fraude digital los más frecuentes (CSIRT Panamá, 2024). En contraste, el CNCS de la República Dominicana registró 1,600 casos en cinco años, lo que equivale a un promedio anual de unos 320 casos. Si bien Panamá presenta una mayor densidad de reportes, ello se explica por la amplitud de su red de monitoreo intersectorial.

En Colombia, el Centro Cibernético Policial registró 59,033 denuncias de delitos informáticos en 2023, y el sector privado estimó 12,000 millones de intentos de ataque ese mismo año (CCIT, 2023). Estos números, en gran medida resultado del tamaño poblacional y la economía digital de Colombia, superan los de la República Dominicana en términos absolutos, pero confirman que el volumen de 900 millones de intentos detectados por el CNCS es proporcional y consistente con su escala nacional.

En el Caribe, Trinidad y Tobago reportó apenas 205 ciberataques exitosos entre 2019 y 2024 (TT-CSIRT, 2024), mientras que Costa Rica, tras el ataque de ransomware de 2022, ha mantenido una estrategia de recuperación y resiliencia sin publicar datos comparables (OAS, 2023). A la luz de estas cifras, la República Dominicana se sitúa entre los países con capacidad técnica media-alta, destacando especialmente por su transparencia de datos y la implementación de plataformas de notificación y verificación, algo que no todos los países de la región han logrado.

El Índice Global de Ciberseguridad (GCI) de la UIT (2024) ubica a la República Dominicana en una categoría intermedia de madurez (“Tier 3”), junto a países como Panamá y Costa Rica, y por delante de varias naciones caribeñas menores. Este posicionamiento confirma que el país ha alcanzado un nivel de consolidación técnica y organizativa respetable, aunque con oportunidades de mejora en la integración de marcos normativos y la profesionalización avanzada del sector.

V. Estrategias y tácticas para fortalecer el servicio nacional de ciberseguridad

Para evolucionar hacia un servicio de ciberseguridad más robusto y efectivo, el CNCS podría adoptar una estrategia de tres ejes: integración normativa, fortalecimiento técnico y cooperación internacional ampliada.

Integración normativa y estandarización de métricas.
El CNCS podría alinear sus procedimientos de reporte con marcos internacionales como el National Institute of Standards and Technology Cybersecurity Framework (NIST-CSF) y los Incident Response Standards de FIRST. La creación de un modelo de reporte público anual, con series históricas estandarizadas, facilitaría la comparación regional y permitiría medir la efectividad de políticas sectoriales (NIST, 2022).

Fortalecimiento técnico y automatización.
El desarrollo de sistemas de inteligencia de amenazas (Threat Intelligence) basados en aprendizaje automático podría aumentar la capacidad predictiva del CSIRT-RD. Asimismo, expandir la cobertura de sensores de monitoreo a infraestructuras críticas —energía, salud, transporte y finanzas— reforzaría la detección temprana y la coordinación interinstitucional.

Cooperación y diplomacia cibernética.
Aumentar la colaboración con organismos multilaterales (OEA, UIT, BID) y con redes como CaribCERT permitiría compartir indicadores de compromiso en tiempo real y fortalecer la resiliencia regional ante amenazas transfronterizas. “Intelligence Liasion” con las agencias de inteligencia y contrainteligencia es, del mismo modo, imperativo. Un enfoque, centrado en la diplomacia cibernética, ampliaría la proyección internacional del CNCS y contribuiría al fortalecimiento colectivo del Caribe y “más allá”. Ciber-actores/ciberdelicuentes no conocen fronteras.

El Centro Nacional de Ciberseguridad de la República Dominicana ha demostrado un avance tangible en materia de gobernanza digital, gestión de incidentes, cooperación institucional y formación ciudadana. Los datos disponibles evidencian una estructura madura y en expansión, comparable con países latinoamericanos de mayor tamaño y con un liderazgo visible en el Caribe. Aunque persisten desafíos —como la estandarización de indicadores y la profundización de la cooperación técnica internacional—, los logros alcanzados entre 2020 y 2024 reflejan una política pública coherente y sostenible.

El CNCS, mediante la integración de marcos internacionales, el uso de inteligencia automatizada y la expansión de alianzas estratégicas, puede consolidarse como un referente regional de ciberseguridad. En un entorno global donde la seguridad digital se ha convertido en un pilar del desarrollo económico y la soberanía tecnológica, la República Dominicana está posicionada para ejercer un liderazgo ejemplar en el Caribe y América Latina.

~ C. Constantin Poindexter, M.A. en Inteligencia, Certificado de Posgrado en Contrainteligencia, J.D., certificación CISA/NCISS OSINT, Certificación DoD/DoS BFFOC

Referencias

CCIT. (2023). Informe sobre ciberseguridad en Colombia 2023. Cámara Colombiana de Informática y Telecomunicaciones.
CNCS. (2024). Informe de resultados 2020-2024. Centro Nacional de Ciberseguridad, República Dominicana.
CSIRT Panamá. (2024). Reporte anual de incidentes 2024. Gobierno de Panamá.
NIST. (2022). Framework for Improving Critical Infrastructure Cybersecurity (Version 2.0). National Institute of Standards and Technology.
OAS. (2023). Cybersecurity Capacity Review: Costa Rica Post-Ransomware Assessment. Organización de los Estados Americanos.
TT-CSIRT. (2024). National Cybersecurity Report 2019-2024. Trinidad and Tobago Cyber Security Incident Response Team.
UIT. (2024). Global Cybersecurity Index 2024. Unión Internacional de Telecomunicaciones.

Share this post: